Die Node.js-Sicherheitsveröffentlichungen vom Oktober 2026 beheben CVE-2026-111497, eine als Hoch eingestufte Schwachstelle im Brotli-Decoder. Impervas Node2Shell-Forschung demonstriert Remote Code Execution auf einem Standard-Node.js-24.22.0-ARM64-Build. Betroffene Versionen: 22.x, 24.x, 26.x.
ca. 14 Min. LesezeitArtikel lesen →
Wiz Research veröffentlicht PHP2Shell — eine Reihe kritischer Schwachstellen im PHP-Kern, die unauthentifizierte Remote-Code-Ausführung und Speicherauslesen ermöglichen. Die Fehler betreffen PHP-Versionen bis zurück zu 5.4 und wurden mit erheblicher KI-Unterstützung entdeckt.
ca. 5 Min. LesezeitArtikel lesen →
TypeSafe AIs Jev verzichtet komplett auf Textgenerierung und liefert stattdessen strukturierte Entscheidungen — Choice, Score, Wahrscheinlichkeit und Konfidenz — in 70-500ms zu einem Bruchteil der Kosten von Frontier-LLMs. So verändert das erste 'System One Model' die KI-Integration.
ca. 4 Min. LesezeitArtikel lesen →
Analyse der jüngsten Atomic-Arch-Supply-Chain-Kampagne. Angreifer übernahmen verwaiste Arch-Linux-Pakete, um einen Credential-Stealer und ein eBPF-Rootkit zu verbreiten. Was Sie über den Vorfall wissen müssen.
ca. 3 Min. LesezeitArtikel lesen →
Dirty Frag beschreibt eine kritische Schwachstelle im Netzwerk-Stack des Linux-Kernels. Durch eine Race Condition bei der IPv6-Fragmentierung können Angreifer eine Heap-Korruption und lokale Rechteausweitung erzwingen.
ca. 3 Min. LesezeitArtikel lesen →
Die als 'Copy Fail' bekannte Schwachstelle CVE-2026-31431 ermöglicht lokale Rechteausweitungen durch die Manipulation des Page-Caches. Dieser Artikel analysiert die technischen Hintergründe im algif_aead-Interface.
ca. 4 Min. LesezeitArtikel lesen →
Die Einrichtung von Windows 11 auf einem Hypervisor führt oft zu Audio-Rucklern und langsamen Festplattenzugriffen. Wir haben die offiziellen Best Practices getestet, um zu sehen, ob eine virtualisierte Workstation echtes Bare-Metal-Feeling bieten kann.
ca. 4 Min. LesezeitArtikel lesen →
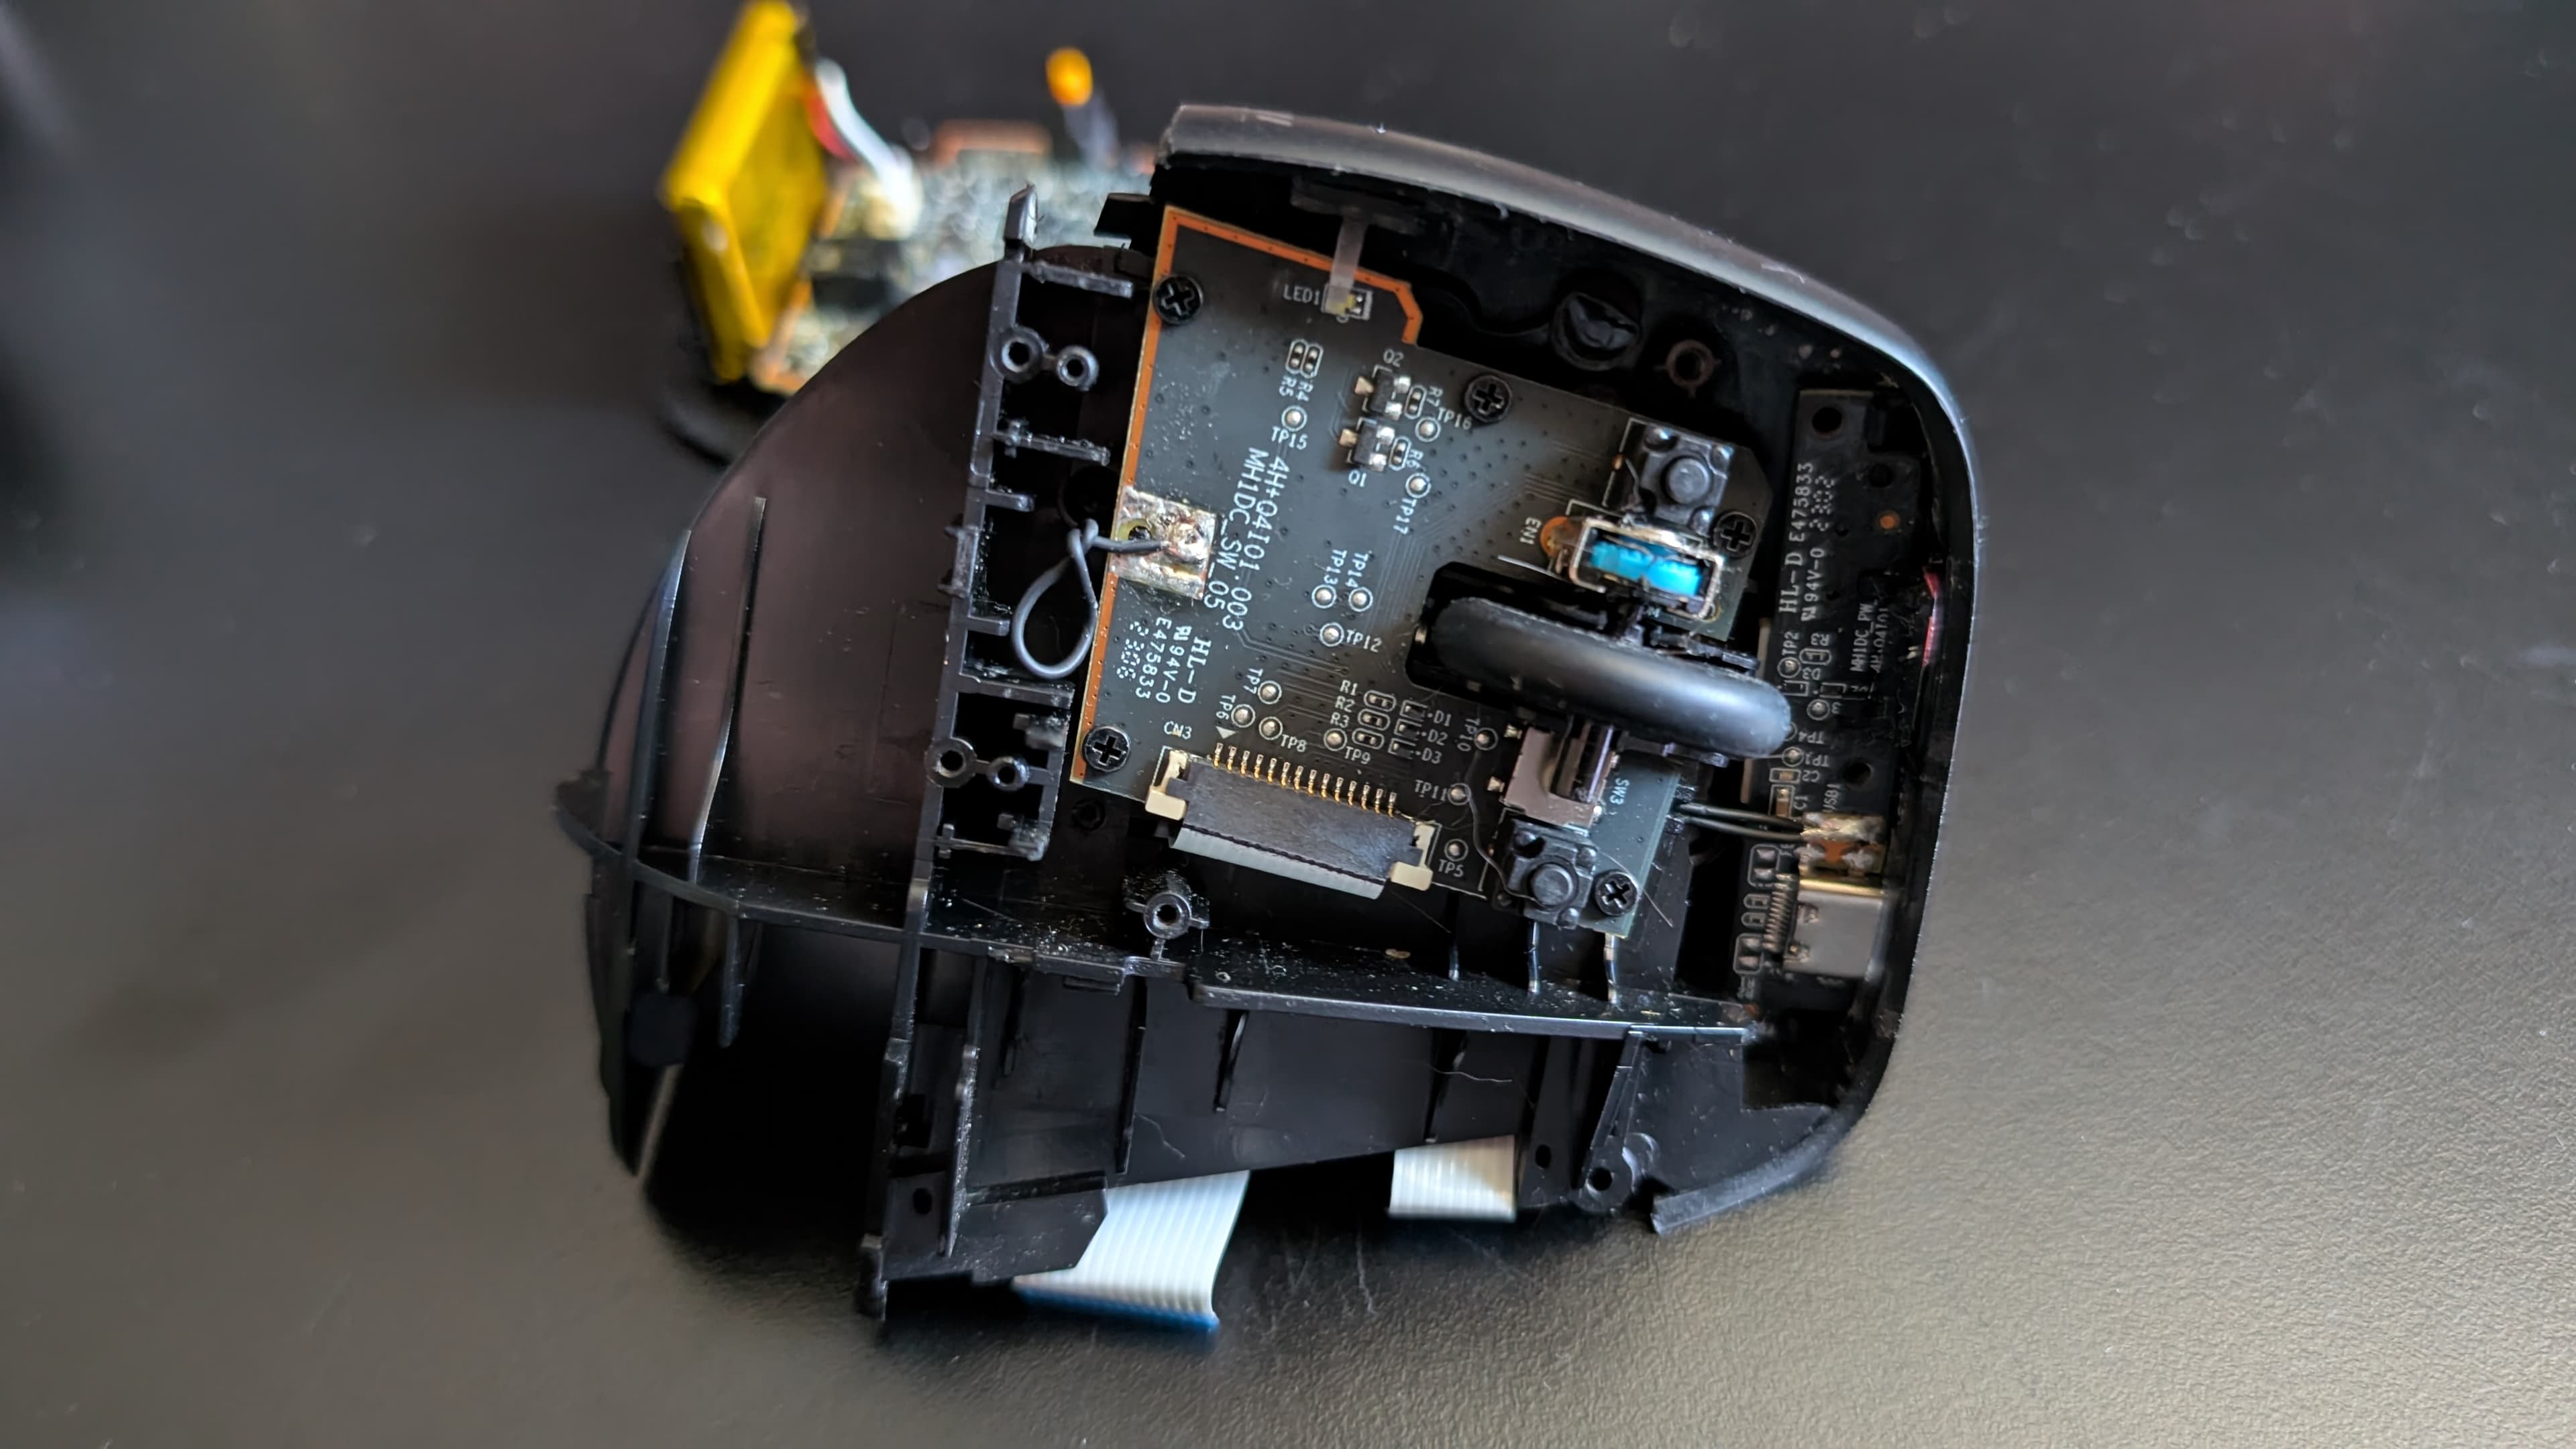
Dein HP 920 oder 925 Mausrad weist Sprünge auf oder ist mechanisch defekt? Diese Schritt-für-Schritt-Anleitung zeigt dir, wie du das Gehäuse öffnest und eine Reparatur versuchst.
ca. 4 Min. LesezeitArtikel lesen →
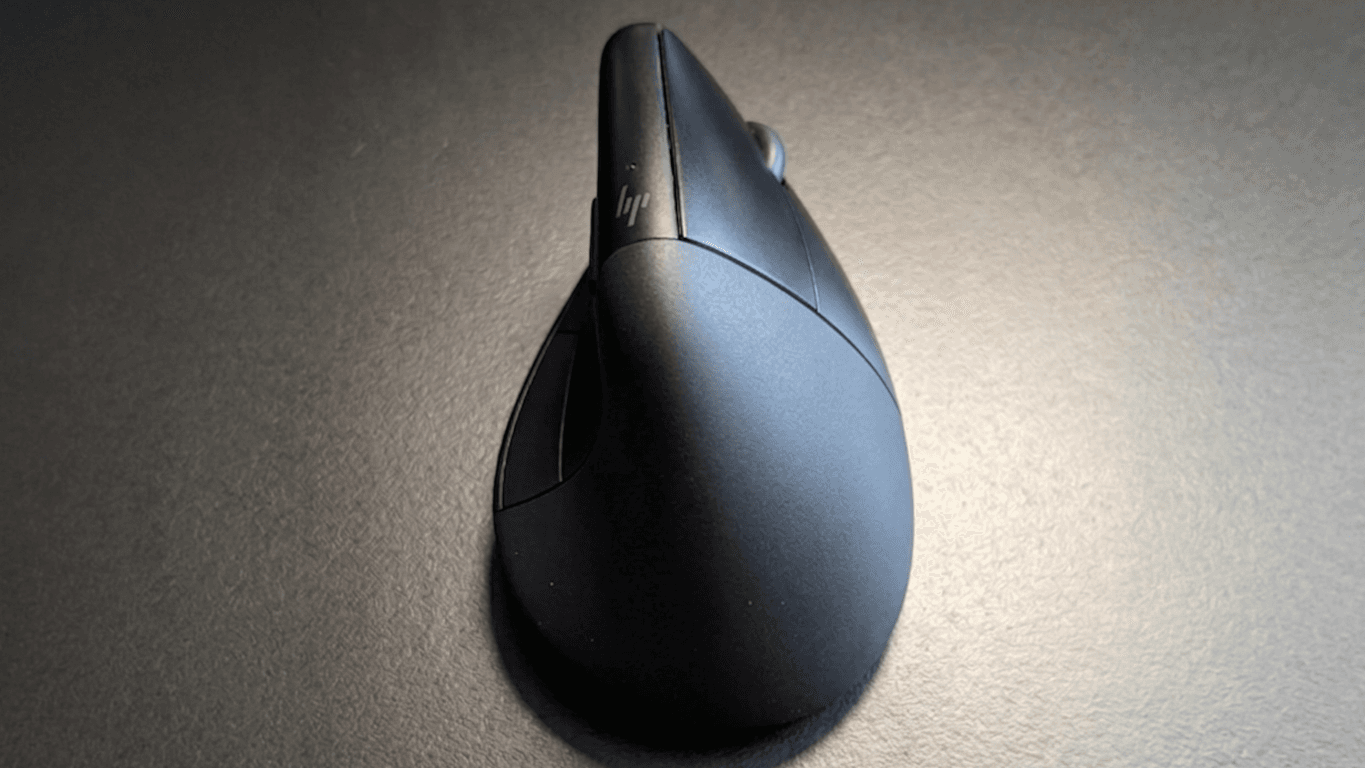
Die HP 920/925 Ergonomic Vertical Mouse fühlt sich bei mittelgroßen Händen fantastisch an. Mangelhafte Verarbeitungsqualität und ein defektes Mausrad trüben jedoch das Bild.
ca. 4 Min. LesezeitArtikel lesen →
Am 31. März 2026 wurde der npm-Account von Axios gekapert, um Schadcode zu verbreiten. Wir werfen einen Blick auf die Timeline, die Hintermänner und den technischen Trick hinter dem Bypass.
ca. 3 Min. LesezeitArtikel lesen →
Ist die 'Reasoning-Wall' in Wirklichkeit nur eine 'Memory-Wall'? Wir werfen einen Blick auf TurboQuant und den Trick mit der 'Random Rotation', der Senior-Level KI-Agents endlich auf einer RTX 3090 möglich machen könnte.
ca. 2 Min. LesezeitArtikel lesen →
Die klassische Synchronisations-Falle: Das Backend speichert UTC, das Frontend zeigt Lokalzeit und plötzlich liegt dein Termin zwei Stunden daneben. So beherrschst du Zeitstempel in .NET.
ca. 3 Min. LesezeitArtikel lesen →
Du denkst, .ToUpper() ist sicher? Weit gefehlt. Wir werfen einen Blick auf CultureInfo, den 'Turkish I'-Bug und warum einfache String-Operationen deine Production-App im Ausland crashen lassen.
ca. 4 Min. LesezeitArtikel lesen →
Teil 2 unserer Serie über lokale LLMs. Wir testen Qwen2.5-Coder und Llama 3 in echten agentischen Workflows auf einer RTX 3090. Warum 'fast funktionierend' nicht gut genug ist.
ca. 4 Min. LesezeitArtikel lesen →

Hör auf, deinen Code in die Cloud zu schicken. Lerne, wie du eine RTX 3090, Ollama und OpenCode nutzt, um einen privaten, blitzschnellen KI-Coding-Assistenten mit Llama 3 und Qwen2.5-Coder aufzubauen.
ca. 5 Min. LesezeitArtikel lesen →
Ein umfassender Guide zur Einrichtung von HP DeskJet, OfficeJet und LaserJet Druckern unter Linux mit HPLIP – inklusive WLAN-Konfiguration und Scanning-Tipps.
ca. 3 Min. LesezeitArtikel lesen →
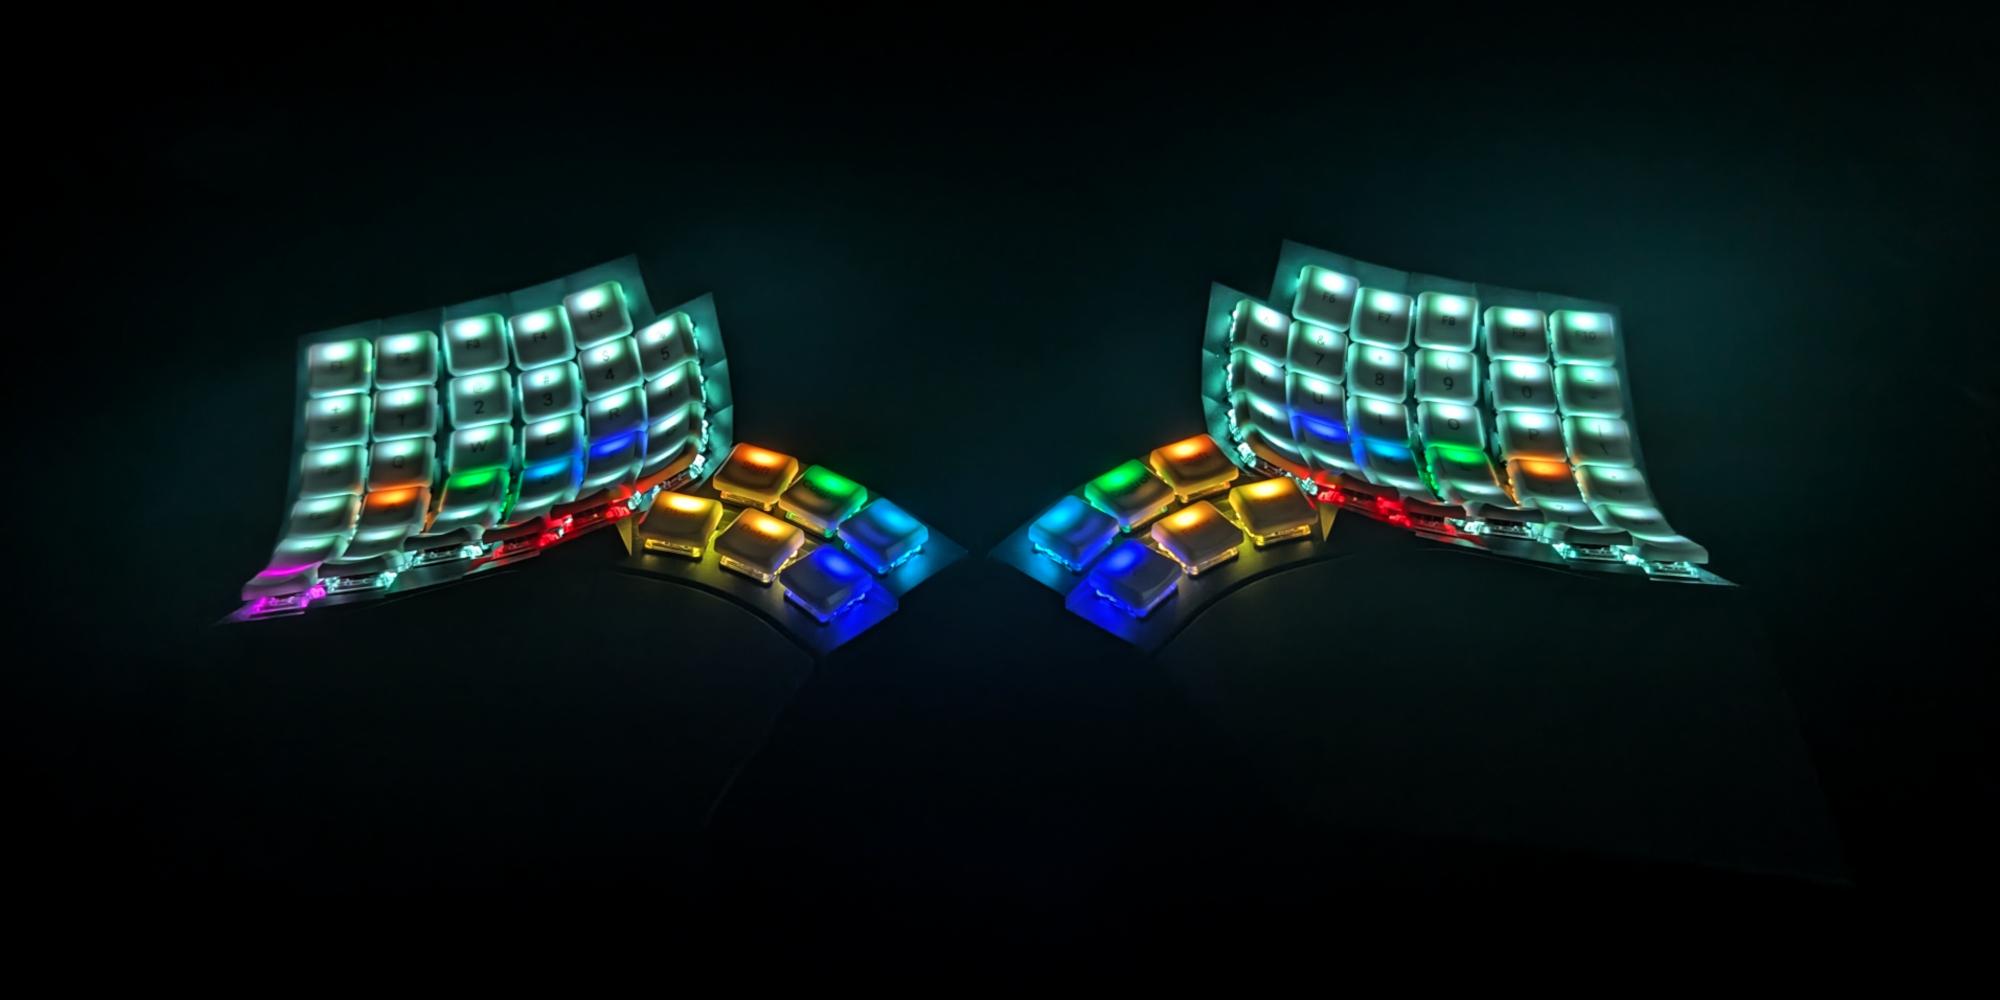
Ein Rückblick auf zwei Jahre mit der Glove80. Vom harten Weg, ein Columnar-Layout zu lernen, bis zum Durchbruch mit Per-Key-RGB – warum es kein Zurück mehr gibt.
ca. 4 Min. LesezeitArtikel lesen →
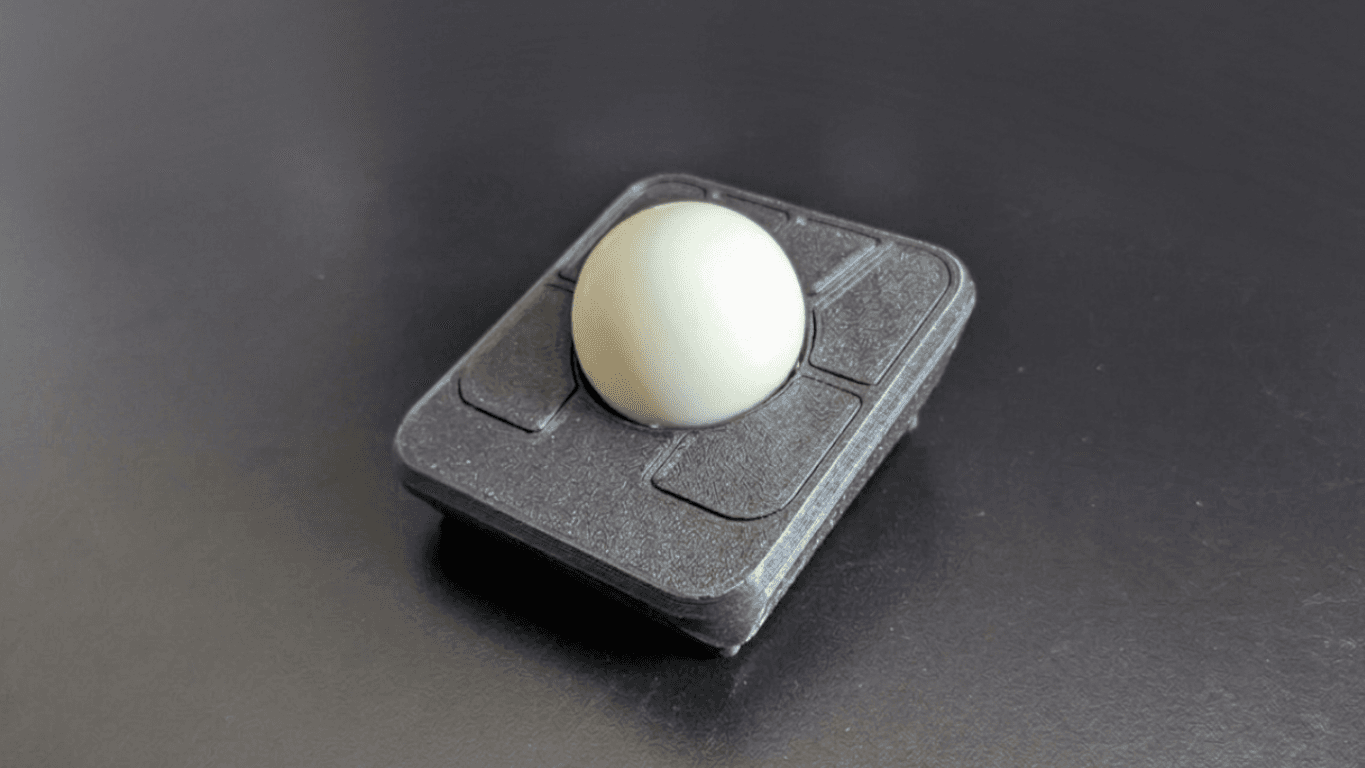
Ein umfassender Guide zum Bau eines kabellosen Ploopy Adept Trackballs mit dem Any Ball Mod, der PCB-Bestellung und der Montage der Komponenten.
ca. 5 Min. LesezeitArtikel lesen →
OpenClaw ist ein mächtiger KI-Agent, aber voller Host-Zugriff birgt Risiken. Erfahre, wie du OpenClaw und Ollama sicher verbindest, indem du Tailscale nutzt, um den Zugriff auf einen einzigen Port zu beschränken und dein Heimnetzwerk zu schützen.
ca. 5 Min. LesezeitArtikel lesen →
Erfahren Sie, wie Keyless-Entry-Relay-Angriffe mit SDR und einem Raspberry Pi funktionieren und wie Sie Ihr Fahrzeug effektiv schützen können.
ca. 4 Min. LesezeitArtikel lesen →
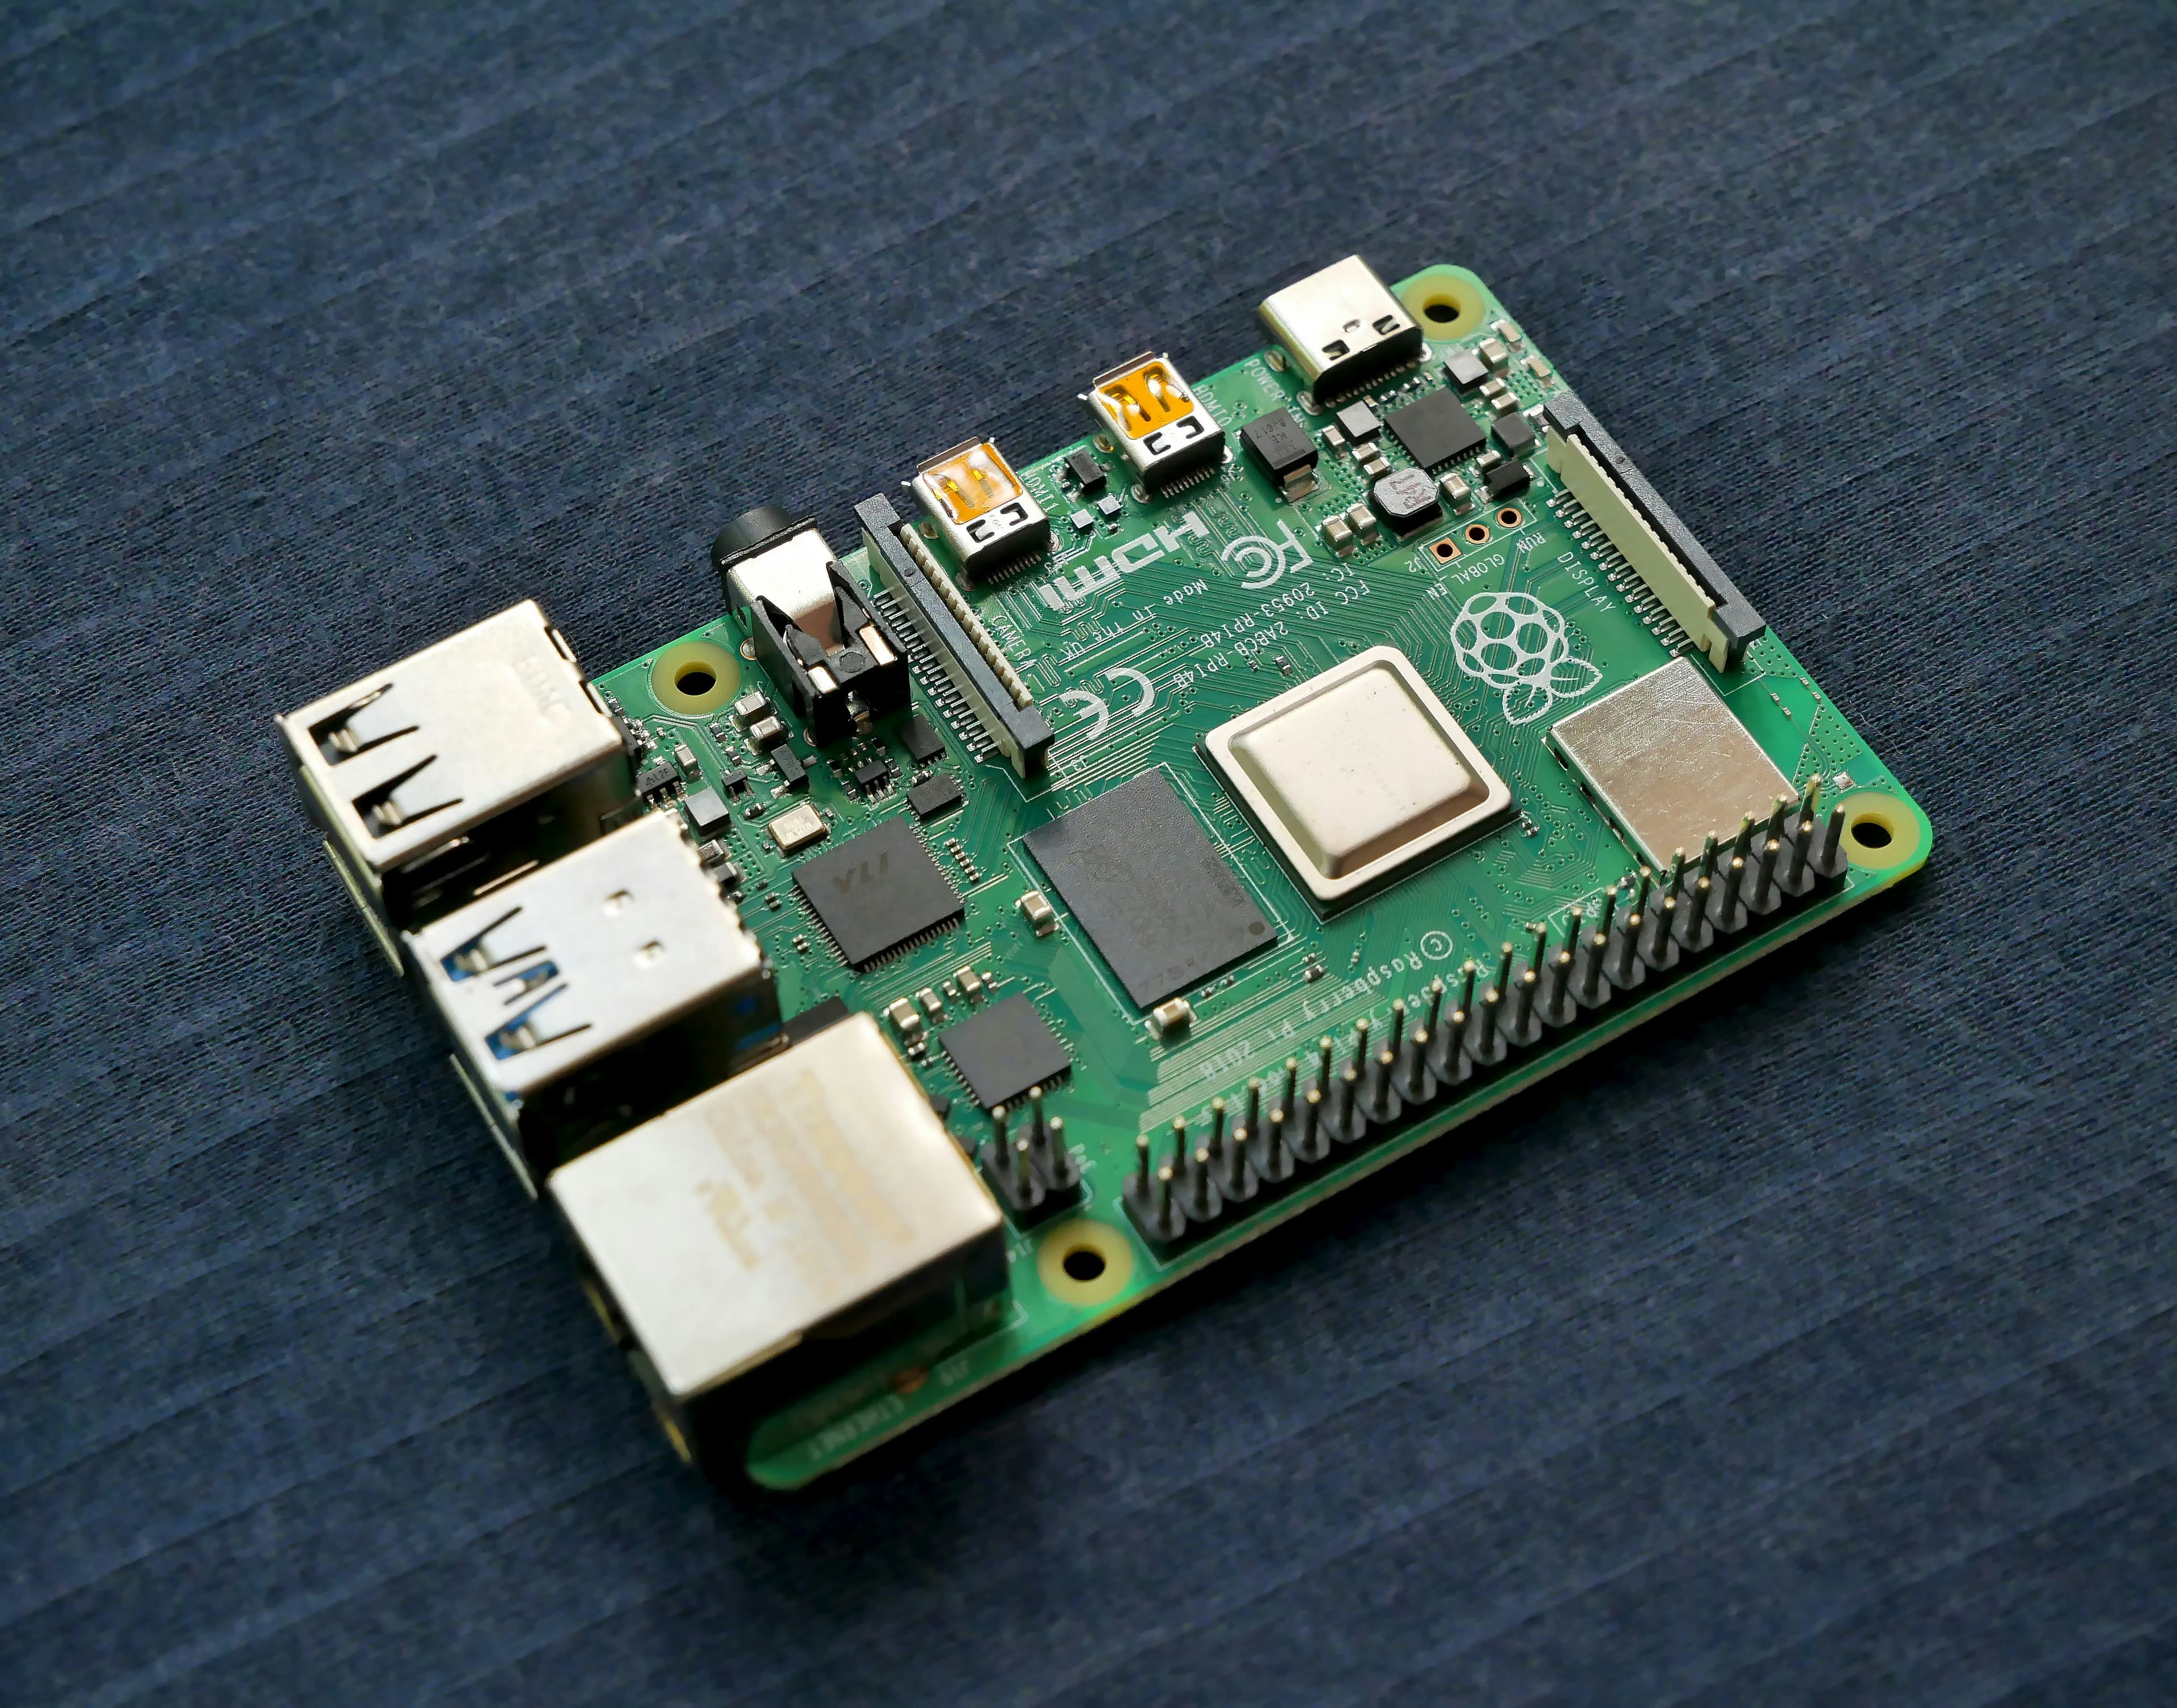
Versuchst du, die GPIO-Pins deines Raspberry Pi aus einem Docker-Container heraus zu steuern? Hier ist die schnelle Lösung mit Docker Compose und /dev/gpiomem.
ca. 3 Min. LesezeitArtikel lesen →
Die Glove 80 ist eine mechanische Tastatur mit Per-Key-RGB-Beleuchtung. In diesem Post schauen wir uns an, wie man die Farben der einzelnen Tasten individuell anpasst.
ca. 3 Min. LesezeitArtikel lesen →

Pickle Rick room on TryHackMe is a easy Rick and Morty themed room suitable for beginners.
ca. 5 Min. LesezeitArtikel lesen →
Erfahren Sie, wie Sie eine Next.js-Anwendung containerisieren und auf Docker Hub veröffentlichen.
ca. 4 Min. LesezeitArtikel lesen →
Erfahren Sie, wie Sie eine Next.js-Blog-Anwendung mit Markdown-Unterstützung und statischer Generierung zur Build-Zeit erstellen.
ca. 5 Min. LesezeitArtikel lesen →
In diesem Beitrag untersuchen wir, wie man in einer Next.js-Anwendung Seiten hinzufügt, das Routing versteht und dynamische Routen nutzt.
ca. 4 Min. LesezeitArtikel lesen →
In diesem Beitrag erfährst du, wie du eine Next.js-Anwendung blitzschnell mit create-next-app aufsetzt.
ca. 2 Min. LesezeitArtikel lesen →
Relevant is a challenging room on TryHackMe that puts you in the role of a penetration tester, tasked with conducting a penetration test and delivering a detailed report.
ca. 14 Min. LesezeitArtikel lesen →

Overpass 2 is a hard room featuring a hacked webserver which requires us to retrace the steps of the hacker to gain back access.
ca. 5 Min. LesezeitArtikel lesen →
The Internal room on TryHackMe is an hard challenge that let's you slip in the role of a penetration tester, where your objective is to perform a thorough penetration test
ca. 16 Min. LesezeitArtikel lesen →
The Daily Bugle room on TryHackMe is a hard room that requires you to compromise a Joomla CMS account.
ca. 6 Min. LesezeitArtikel lesen →